
Sécurité et contrôle : vos données restent les vôtres
Vos données, vos règles — pour les personnes comme pour l’IA
Chaque action est contrôlée par le serveur, et pas seulement par l’écran sur lequel quelqu’un a cliqué sur un bouton. Vous décidez où le système fonctionne, qui peut faire quoi et combien de temps les données sont conservées. Les collaborateurs IA suivent les mêmes règles. L’accès peut être révoqué à tout moment et chaque action importante peut être vérifiée dans le journal.
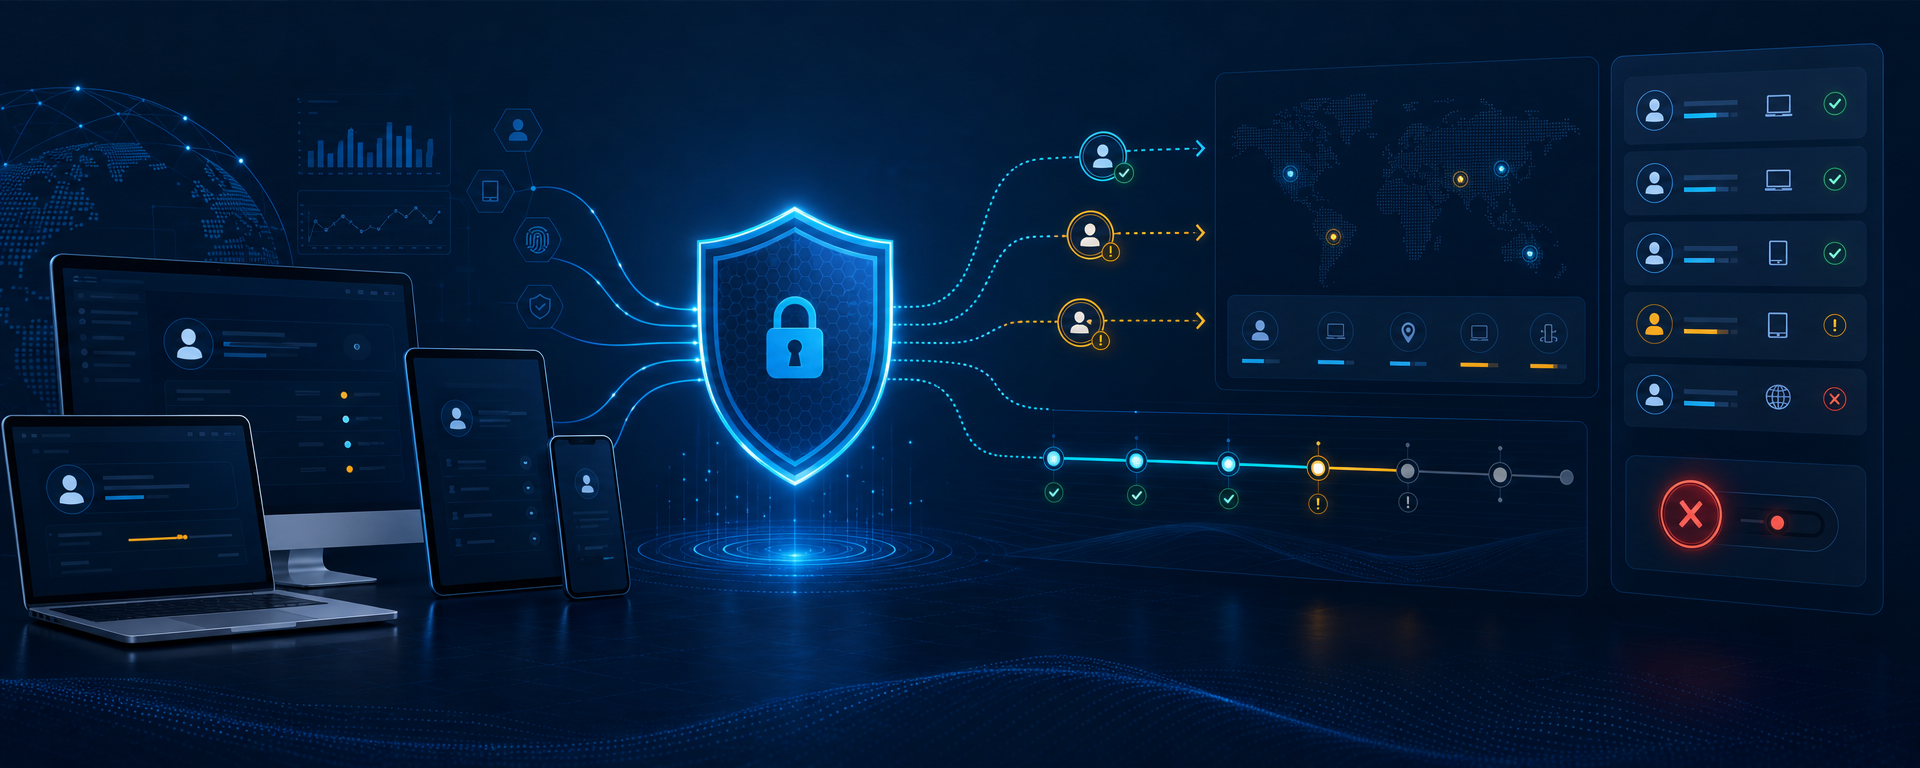
Ce qui reste sous votre contrôle
Données clients et RGPD
Les données du système sont les vôtres : vous les contrôlez, ainsi que leur durée de conservation, leur exportation et les personnes qui peuvent y accéder. Selon le RGPD, votre entreprise est responsable du traitement. Le système lui fournit des réglages pour le consentement, la conservation, l’exportation et l’anonymisation des dossiers clients.
Où le système fonctionne
Sur votre propre serveur ou chez un hébergeur classique — vos données sont stockées là où vous le décidez. La responsabilité de l’administration, des sauvegardes et des mises à jour est convenue avant le lancement.
La licence et vos données
Vous recevez Sapphire I.C.D.S. et ses modules sous licence perpétuelle ; le code source et les droits exclusifs ne sont pas transférés automatiquement. La licence n’a aucun effet sur vos données, qui restent les vôtres.
Comment chaque action est contrôlée
Un bouton masqué n’est pas une protection. Le serveur contrôle les droits à chaque fois, au moment de l’action.
- 1
Qui vous êtes
Le compte, la connexion en cours et l’appareil sont contrôlés.
- 2
Ce que vous avez le droit de faire
Le groupe de l’utilisateur, ses droits, les droits de la connexion et l’activation de la fonction sont tous pris en compte.
- 3
Si cela est autorisé pour ces données
Le module contrôle l’action elle-même, le propriétaire du dossier, les champs qui peuvent être modifiés et si les données ont changé entre-temps.
- 4
Effectué et consigné
Le résultat est consigné avec l’utilisateur, la connexion et la fonction utilisée. Les actions critiques nécessitent une confirmation distincte.
Une IA sans accès à tout
Uniquement les actions autorisées
L’IA voit une courte liste des actions que vous avez autorisées — ni la base de données ni les fonctions internes du système.
Lecture, modification et suppression sont séparées
Les droits de consultation, de modification et d’exécution des actions critiques sont accordés séparément. Un utilisateur ne peut pas élargir les limites définies par un administrateur.
ChatGPT et Claude uniquement avec votre autorisation
Lorsque vous connectez ChatGPT ou Claude depuis l’extérieur, ils n’obtiennent pas automatiquement tout ce que les collaborateurs IA intégrés peuvent utiliser. Vous ouvrez, limitez et révoquez chaque connexion de ce type séparément.
Une sécurité facile à gérer au quotidien
Connexions et appareils
Les employés peuvent voir où ils sont actuellement connectés. Un administrateur disposant des droits nécessaires peut fermer une connexion ou toutes les connexions à la fois, selon les règles de votre entreprise.
Récupération et révocation de l’accès
L’accès est rétabli au moyen de codes à usage unique qui expirent. Après un changement de rôle ou de mot de passe, ou en cas de menace confirmée, l’ancien accès est automatiquement fermé.
Un journal sans mots de passe
Les événements importants sont consignés : qui a fait quoi et quand. Les mots de passe et les clés secrètes ne figurent jamais dans le journal, dont la consultation nécessite un droit distinct.
Dites-nous ce qui doit rester exclusivement chez vous
Où le système doit fonctionner, quelles données vous conservez, quels groupes d’employés l’utiliseront, ce qui se connecte depuis l’extérieur et ce qui peut être confié à l’IA. Nous vous proposerons un plan clair pour les droits, les responsabilités et le lancement.